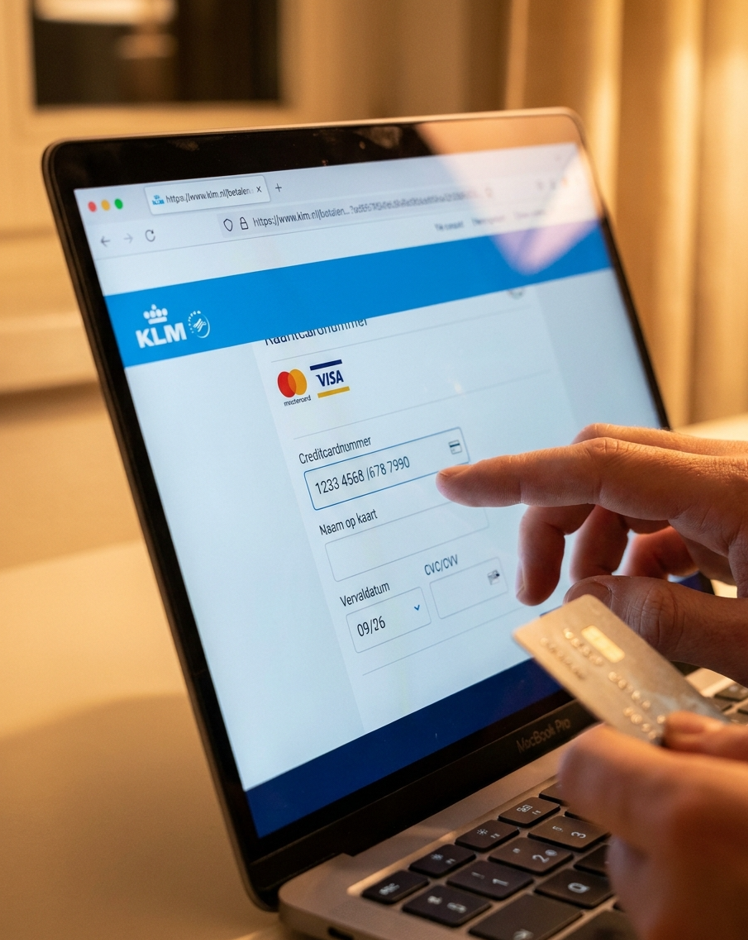
Heb je op maandag 16 november online geshopt op sites van bijvoorbeeld KLM of IKEA? Dan is het slim om je bankafschriften even goed na te lopen. Door een lek bij een softwareleverancier circuleerde kwaadaardige code die creditcardgegevens kon onderscheppen. Hoeveel mensen daadwerkelijk zijn geraakt, is nog niet duidelijk.
Kwetsbaarheid bij softwarepartner
De aanval verliep niet direct via de bedrijven zelf, maar via Optimizely. Dat is een softwarepartij die door talloze grote organisaties op hun websites wordt ingezet. Door een zwakke plek bij Optimizely konden aanvallers kwaadaardige code in klantprojecten plaatsen.
Optimizely bevestigt dat een onbevoegde de kwetsbaarheid heeft misbruikt. In de nacht van maandag op dinsdag meldde het bedrijf dat het lek is gedicht en de malafide code is verwijderd. Betreffende accounts zijn extra beveiligd en er zijn aanvullende maatregelen ingevoerd. Hoeveel klanten zijn geraakt, zegt Optimizely niet.
178 organisaties geraakt
Beveiligingsonderzoeker Scott Helme van Report URI trof de geïnfecteerde code aan in bestanden van 178 organisaties. Hij noemde concrete URL’s, waaronder deal.klm.nl van KLM en een domein van IKEA’s online ontwerptool. In berichtgeving wordt ook ABN AMRO genoemd, maar daarbij is geen specifiek adres bevestigd.
Belangrijk om te weten: het vinden van de code ergens betekent niet automatisch dat de hele site van zo’n bedrijf was gecompromitteerd. Reuters kon bovendien niet vaststellen bij welke organisaties de aanval daadwerkelijk tot diefstal heeft geleid. IKEA geeft aan het incident te onderzoeken.
Wat deed de schadelijke code?
Volgens Report URI kon de code kaartnummers, verloopdata en beveiligingscodes (CVC) onderscheppen wanneer je die invulde in de eigen betaalvelden van een getroffen site. Betaalvelden die los worden ingeladen via aanbieders zoals Adyen en Stripe waren niet toegankelijk voor de code.
Daarnaast kon de software cryptobetaaladressen op een pagina vervangen door adressen van de aanvallers. Je dacht dan een winkel te betalen, maar het geld ging naar de criminelen. Ook iPhones en iPads met verouderde software waren een doelwit.
Wat kun je nu doen
Heb je maandag 16 november op een van de betrokken sites je creditcardgegevens ingevoerd? Dan geldt dit advies:
- Loop je creditcardoverzicht nauwkeurig na op transacties die je niet herkent.
- Zie je iets verdachts? Bel meteen je creditcarduitgever en laat je kaart blokkeren.
- Heb je crypto verstuurd? Check of het ontvangstadres klopt met wat je verwachtte.
- Gebruik je een iPhone of iPad? Update direct naar de nieuwste versie van de software.
Deze aanval laat zien hoe kwetsbaar we kunnen zijn: je bezoekt een vertrouwde site en kunt toch de dupe worden van een lek bij een leverancier waar je nog nooit van hebt gehoord.
Bronnen: Report URI, Optimizely en Reuters, via 112Vandaag.